Questões de Concurso
Filtrar
194 Questões de concurso encontradas
Página 11 de 39
Questões por página:
Questões por página:
Concluída a análise de riscos de segurança da informação de uma
autarquia estadual conforme a ABNT NBR ISO/IEC 27005, a direção
decide, quanto ao risco de perdas financeiras decorrentes de
interrupção prolongada do data center, contratar apólice de
seguro que cubra os prejuízos de eventual concretização do
evento, mantendo a operação como está.
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Aplicando o método quantitativo (nível 2) da ISSAI 5310 na revisão
de segurança dos sistemas de uma entidade estadual, a equipe do
TCE-PE levantou os seguintes dados sobre dois sistemas,
considerando, para cada um, um evento de ameaça específico:
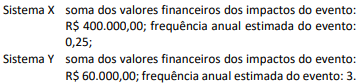
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Concurso:
PREVCOM
Disciplina:
Segurança da Informação
Sobre as normas ISO 31000 a ISO 27001, é correto afirmar que
Disciplina:
Segurança da Informação
No âmbito da segurança informação, ?
mitigação de riscos envolve o mapeamento dos
pontos por onde um agente malicioso pode
tentar inserir ou extrair dados de um ambiente
computacional. O conjunto total de todas as
vulnerabilidades e pontos de entrada possíveis
e expostos que podem ser explorados por um
invasor é chamado de
Concurso:
IF-MA
Disciplina:
Segurança da Informação
Analise as sentenças sobre segurança da informação.
I. A aplicação de patches corrige vulnerabilidades conhecidas no sistema.
II. Os patches sempre adicionam novas funcionalidades ao sistema.
III. A falta de atualização pode deixar sistemas expostos a ataques.
IV. Apenas sistemas Linux necessitam de patches de segurança.
É correto o que afirma apenas em:
I. A aplicação de patches corrige vulnerabilidades conhecidas no sistema.
II. Os patches sempre adicionam novas funcionalidades ao sistema.
III. A falta de atualização pode deixar sistemas expostos a ataques.
IV. Apenas sistemas Linux necessitam de patches de segurança.
É correto o que afirma apenas em:
