Questões de Concurso
Filtrar
920 Questões de concurso encontradas
Página 88 de 184
Questões por página:
Um servidor recebeu uma mensagem que reproduzia a identidade visual de um fornecedor e solicitava a abertura urgente do arquivo reajuste_contratual.xlsm. Após a habilitação do conteúdo ativo, o computador iniciou conexões externas, diversos arquivos foram cifrados e uma mensagem passou a exigir pagamento para recuperação dos dados.
Durante a análise do incidente, a equipe formulou algumas conclusões. Assinale a alternativa INCORRETA:
Um e-mail informa que a senha da conta expirará em dez minutos e apresenta um link encurtado para “validação imediata”. O remetente parece conhecido, mas o endereço possui pequena alteração.
Assinale a conduta CORRETA:
No CRA-PR, o servidor web institucional 10.20.30.15, localizado em uma DMZ, passou a registrar aumento incomum de requisições ao endpoint de autenticação da aplicação. Para subsidiar a análise inicial, a equipe de tecnologia coletou uma amostra do tráfego com uma ferramenta de captura de pacotes, em ponto de monitoramento posicionado entre o firewall e a DMZ. Considere a seguinte captura resumida:
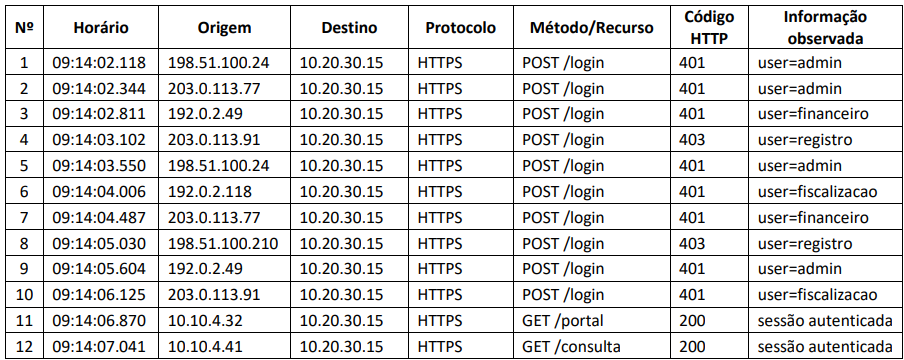
Com base exclusivamente nos dados apresentados na captura resumida, trata-se da natureza mais compatível do evento observado:
