Questões de Concurso
Filtrar
63 Questões de concurso encontradas
Página 1 de 13
Questões por página:
Questões por página:
Concurso:
EsFCEx
Disciplina:
Redes de Computadores
Um pacote capturado por uma ferramenta do tipo sniffer, relativo a uma conexão TCP entre cliente e servidor, é exibido
da seguinte maneira na ferramenta.
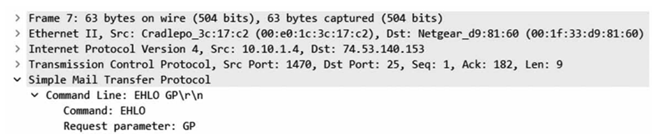
Com base nessas informações, é possível concluir que o
Com base nessas informações, é possível concluir que o
Concurso:
TJM-SP
Disciplina:
Redes de Computadores
Uma ferramenta de monitoramento de tráfego de rede capturou o seguinte pacote, exibido de forma resumida a seguir.
Algumas partes e detalhes foram suprimidos por simplificação, mas nenhum protocolo envolvido foi suprimido.
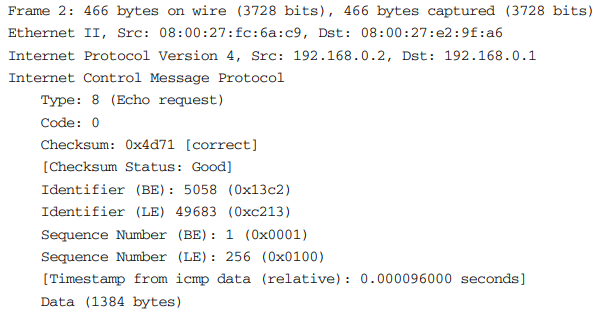
Com base nessas informações, é correto concluir que se trata de
Com base nessas informações, é correto concluir que se trata de
Sniffer é um analisador de protocolos para monitorar o
tráfego de uma rede local, tendo como funcionalidades
capturar, inspecionar e interpretar os pacotes de dados
que são transmitidos, visando identificar problemas,
monitorar desempenho, detectar intrusões e analisar o
tráfego. Existem vários analisadores de protocolos
disponíveis no mercado, cada um com suas próprias
características e recursos. Entre as principais
ferramentas, uma é um dos sniffers mais populares e
amplamente utilizados, disponível gratuitamente e de código aberto, sendo compatível com uma ampla
variedade de protocolos de rede e sistemas
operacionais, incluindo Windows, MacOS e Linux.
Esse sniffer é conhecido como:
Esse sniffer é conhecido como:
Concurso:
PPSA
Disciplina:
Redes de Computadores
No que se refere à segurança da informação,
determinados softwares são empregados para inspeção
de dados que trafegam na internet, sendo que um
desses programas é utilizado para capturar e armazenar
dados trafegando em uma rede de computadores,
podendo ser usado por um invasor para capturar
informações sensíveis, como senhas de usuários, em
casos de conexões inseguras, sem criptografia.
Esses softwares são conhecidos como:
Esses softwares são conhecidos como:
Concurso:
UFLA
Disciplina:
Redes de Computadores
Um administrador de redes realizou a resolução do nome diretoria.dgti.ufla.br por meio do comando
dig, consultando diretamente o servidor DNS 200.131.250.1, conforme comando a seguir:
$ dig @200.131.250.1 diretoria.dgti.ufla.br
A resposta retornou o registro A com o IP 177.105.5.127.
;; ANSWER SECTION: diretoria.dgti.ufla.br. 604800 IN A 177.105.5.127 ;; Query time: 27 msec ;; SERVER: 200.131.250.1#53(200.131.250.1) (UDP) ;; WHEN: Tue Sep 23 02:09:23 -03 2025 ;; MSG SIZE rcvd: 95
Para inspecionar o tráfego, foi utilizado o tcpdump, conforme comando a seguir:
$ sudo tcpdump -i enp1s0 udp port 53 -n -v
Saída:
tcpdump: listening on enp1s0, link-type EN10MB (Ethernet), snapshot length 262144 bytes 02:09:23.958273 IP (tos 0x0, ttl 64, id 53923, offset 0, flags [none], proto UDP (17), length 91) 192.168.3.135.42435 > 200.131.250.1.53: 41156+ [1au] A? diretoria.dgti.ufla.br. (63) 02:09:23.985367 IP (tos 0x0, ttl 54, id 15703, offset 0, flags [none], proto UDP (17), length 123) 200.131.250.1.53 > 192.168.3.135.42435: 41156*- 1/0/1 diretoria.dgti.ufla.br. A 177.105.5.127 (95)
Considerando as informações da consulta (dig) e da captura (tcpdump), analise as alternativas e assinale a CORRETA:
$ dig @200.131.250.1 diretoria.dgti.ufla.br
A resposta retornou o registro A com o IP 177.105.5.127.
;; ANSWER SECTION: diretoria.dgti.ufla.br. 604800 IN A 177.105.5.127 ;; Query time: 27 msec ;; SERVER: 200.131.250.1#53(200.131.250.1) (UDP) ;; WHEN: Tue Sep 23 02:09:23 -03 2025 ;; MSG SIZE rcvd: 95
Para inspecionar o tráfego, foi utilizado o tcpdump, conforme comando a seguir:
$ sudo tcpdump -i enp1s0 udp port 53 -n -v
Saída:
tcpdump: listening on enp1s0, link-type EN10MB (Ethernet), snapshot length 262144 bytes 02:09:23.958273 IP (tos 0x0, ttl 64, id 53923, offset 0, flags [none], proto UDP (17), length 91) 192.168.3.135.42435 > 200.131.250.1.53: 41156+ [1au] A? diretoria.dgti.ufla.br. (63) 02:09:23.985367 IP (tos 0x0, ttl 54, id 15703, offset 0, flags [none], proto UDP (17), length 123) 200.131.250.1.53 > 192.168.3.135.42435: 41156*- 1/0/1 diretoria.dgti.ufla.br. A 177.105.5.127 (95)
Considerando as informações da consulta (dig) e da captura (tcpdump), analise as alternativas e assinale a CORRETA:
