Questões de Concurso
Filtrar
703 Questões de concurso encontradas
Página 2 de 141
Questões por página:
Questões por página:
Concurso:
DATAPREV
Disciplina:
Segurança da Informação
Durante uma auditoria de segurança em um tribunal, um analista de TI elaborou um relatório de modernização para um sistema legado de tramitação processual que não recebe atualizações de arquitetura há duas décadas. No documento, o analista aponta que os dados em repouso no banco de dados são cifrados de forma simétrica com o algoritmo DES.
Além disso, constatou-se que a assinatura digital das peças processuais aplica o algoritmo assimétrico RSA sobre um resumo criptográfico do documento gerado nativamente pela função de hash MD5.
Considerando o cenário descrito e os fundamentos dos algoritmos criptográficos em uso, analise as afirmativas relativas ao diagnóstico do analista.
I. O sistema legado, ao manter o uso do DES para cifrar os documentos, apresenta uma vulnerabilidade crítica a ataques de força bruta sobre o espaço de chaves se comparado a um sistema atualizado que utilize o AES-128.
II. A geração periódica de um novo par de chaves RSA para os magistrados eliminaria os riscos de colisão associados à verificação de integridade das peças processuais assinadas no sistema.
III. A continuidade do uso da função MD5, ou mesmo sua eventual substituição direta pelo algoritmo SHA-1, mantém o sistema exposto ao risco de que dois documentos com teores diferentes produzam o mesmo resumo criptográfico.
Com base nas propriedades matemáticas e na segurança técnica dos algoritmos citados, está correto o que se afirma em
Além disso, constatou-se que a assinatura digital das peças processuais aplica o algoritmo assimétrico RSA sobre um resumo criptográfico do documento gerado nativamente pela função de hash MD5.
Considerando o cenário descrito e os fundamentos dos algoritmos criptográficos em uso, analise as afirmativas relativas ao diagnóstico do analista.
I. O sistema legado, ao manter o uso do DES para cifrar os documentos, apresenta uma vulnerabilidade crítica a ataques de força bruta sobre o espaço de chaves se comparado a um sistema atualizado que utilize o AES-128.
II. A geração periódica de um novo par de chaves RSA para os magistrados eliminaria os riscos de colisão associados à verificação de integridade das peças processuais assinadas no sistema.
III. A continuidade do uso da função MD5, ou mesmo sua eventual substituição direta pelo algoritmo SHA-1, mantém o sistema exposto ao risco de que dois documentos com teores diferentes produzam o mesmo resumo criptográfico.
Com base nas propriedades matemáticas e na segurança técnica dos algoritmos citados, está correto o que se afirma em
Concurso:
Prefeitura de Divinópolis - MG
Disciplina:
Segurança da Informação
Referente as funções hash MD5, como a SHA-1, assinale a alternativa correta quanto ao tipo de função que são consideradas:
Concurso:
Prefeitura de Divinópolis - MG
Disciplina:
Segurança da Informação
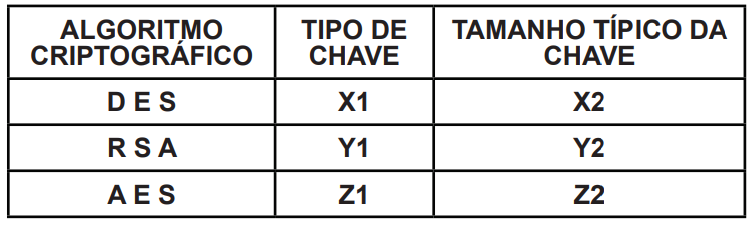
Quanto aos algoritmos criptográfcos relacionados, selecione a alternativa que completa corretamente a tabela abaixo:
Concurso:
UNIFESSPA
Disciplina:
Segurança da Informação
O algoritmo pós-quântico, utilizado para realizar assinatura digital, que foi padronizado pelo National Institute of Standards and Technology (NIST) na FIPS 204 é o
Concurso:
Quadro Técnico
Disciplina:
Segurança da Informação
Suponha uma comunicação entre duas pessoas: Bob e
Ana. Bob deve assinar, digitalmente, um documento e
enviá-lo, por e-mail, à Ana de forma que se garanta o "não
repúdio”, Com base nessas informações, Bob deverá
assinar o documento utilizando somente:
