Filtrar
183 Questões de concurso encontradas
Página 1 de 37
Questões por página:
Questões por página:
Concurso:
SEPLAG-AL
Disciplina:
Engenharia de Software
No que se refere a testes de software, a assinatura digital e a desenvolvimento seguro de software, julgue o item que se segue.
No desenvolvimento seguro de software, a estratégia recomendada pela OWASP para mitigar vulnerabilidades de injeção de banco de dados consiste na implementação de filtros de validação de entrada baseados em listas de bloqueio, combinados com o escape de caracteres HTML no servidor.
Concurso:
STM
Disciplina:
Engenharia de Software
mostrar texto associado
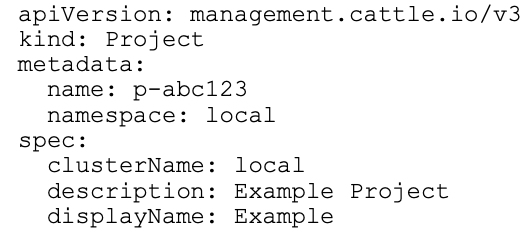
No arquivo project.yaml a seguir, utilizado para criar
projetos dentro de um cluster Kubernetes gerenciado pelo
Rancher, o campo namespace no bloco metadata deve ter
o mesmo valor que o campo clusterName do bloco spec
para que o recurso criado seja associado a um cluster
específico.
Concurso:
STM
Disciplina:
Engenharia de Software
mostrar texto associado

No código em questão, o campo replicas: 2 no bloco
spec indica que dois contêineres serão executados dentro de
um único pod de nome nginx, que será ouvido na porta 80.
Concurso:
STM
Disciplina:
Engenharia de Software
mostrar texto associado
O campo selector dentro do grupo spec, no código em
apreço, é usado para encontrar os pods que pertencem a
esse deployment, com base no rótulo app: nginx.
Concurso:
STM
Disciplina:
Engenharia de Software
mostrar texto associado
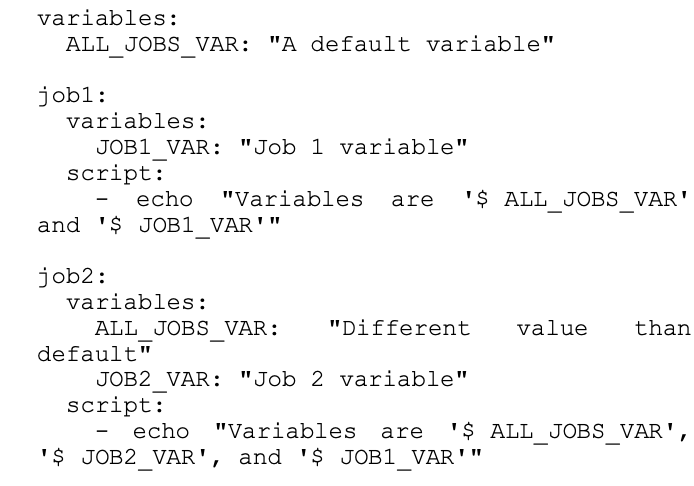
No trecho do arquivo .gitlab-ci.yml, utilizado no
GitLab CI/CD para definir regras de execução de pipelines
com base em variáveis de ambiente, na execução do bloco
job2, o valor da variável ALL_JOBS_VAR será “Different
value than default”, pois variáveis definidas no nível
do job têm precedência sobre as globais com o mesmo
nome.