Questões de Concurso
Filtrar
237 Questões de concurso encontradas
Página 3 de 48
Questões por página:
I. O incidente apresenta características compatíveis com ransomware.
II. A desconexão do equipamento da rede pode reduzir o risco de propagação ou comprometimento de outros recursos compartilhados.
III. O pagamento exigido garante tecnicamente a recuperação integral dos arquivos e, portanto, constitui a primeira medida recomendável.
IV. Cópias de segurança mantidas de forma isolada e testadas periodicamente podem auxiliar na recuperação dos dados.
V. A simples alteração das extensões dos arquivos, sem eliminar o programa malicioso, necessariamente restaura seu conteúdo original.
Está correto o que se afirma em:
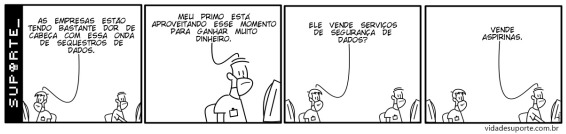 Fonte: vidadesuporte.com.br
O ransomware, ou sequestro de dados, é uma modalidade de cibercrime relativamente nova, que tem gerado diversos transtornos para empresas no Brasil e no mundo. Assinale a alternativa que melhor descreve o que é um ransomware e lista algumas ações que podem ser tomadas por todos na empresa para se evitar esse tipo de ataque:
Analise as afirmativas a seguir sobre ameaças digitais.
I. Um ransomware pode criptografar arquivos e exigir pagamento para liberar o acesso aos dados.
II. Um worm é capaz de se propagar automaticamente por redes, sem depender necessariamente da execução manual de um arquivo infectado por cada usuário.
III. Um keylogger tem como finalidade principal registrar as teclas digitadas, podendo capturar senhas e outras informações sensíveis.
IV. Um cavalo de Troia é um programa que sempre se replica automaticamente e infecta outros dispositivos sem qualquer forma de interação do usuário.
V. Uma vulnerabilidade zero-day é uma falha ainda desconhecida ou sem correção disponível no momento em que passa a ser explorada.
Está correto o que se afirma em:
Acerca de computação em nuvem, da organização e do gerenciamento de arquivos e pastas e de noções de malware, vírus, worms e pragas virtuais, julgue o item subsequente.
Os ransomwares atuam principalmente capturando credenciais de acesso do usuário e transmitindo essas informações para atacantes externos, sem afetar a disponibilidade dos dados.
