Questões de Concurso
Filtrar
1.516 Questões de concurso encontradas
Página 14 de 304
Questões por página:
Questões por página:
Concurso:
Prefeitura de Rodeiro - MG
Disciplina:
Redes de Computadores
A TI de uma empresa foi convocada para reorganizar o
acesso às informações corporativas, para isso, implantou
uma intranet baseada em servidores locais, integrando aplicativos internos de gestão e comunicação, e
estabeleceu políticas de uso para o acesso à internet
pública, mas durante o processo, surgiram dúvidas entre
os colaboradores sobre diferenças técnicas e
procedimentais entre o uso dessas redes e de seus
respectivos aplicativos. Com base nas noções de
aplicativos e procedimentos relacionados à internet e à
intranet, assinale a alternativa correta:
Concurso:
UFLA
Disciplina:
Redes de Computadores
O padrão HTTP define uma série de métodos de requisição (também conhecidos por HTTP Verbs). Os
métodos podem ser do tipo: safe (seguros), idempotent ou cacheable. De acordo com a especificação
do protocolo, métodos safe (seguros) não alteram o estado do servidor.
Assinale a alternativa que contém apenas métodos do tipo safe segundo o padrão mencionado:
Assinale a alternativa que contém apenas métodos do tipo safe segundo o padrão mencionado:
Concurso:
UFLA
Disciplina:
Redes de Computadores
Uma rede corporativa interna possui três roteadores interconectados, formando uma rede intra-AS. Os
roteadores estão interconectados por enlaces que apresentam as seguintes características, conforme
figura a seguir:
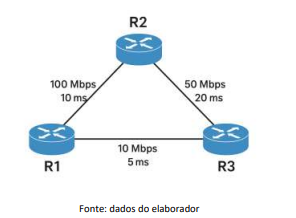
O administrador define uma métrica composta para o custo de cada enlace:
• componente largura de banda: BW_comp = reference_bw / link_bw, com reference_bw = 100 Mbps.
• componente atraso normalizado: Delay_norm = delay_ms / max_delay_ms, com max_delay_ms = 20 ms.
• custos combinados com pesos: Custo = w_bw * BW_comp + w_delay * Delay_norm, onde w_bw + w_delay = 1.
Considere dois cenários de pesos:
• Cenário 1: w_bw = 0.7, w_delay = 0.3 (prioridade à largura de banda). • Cenário 2: w_bw = 0.3, w_delay = 0.7 (prioridade ao atraso).
Considere dois protocolos de roteamento hipotéticos:
• Protocolo A: escolhe a rota de menor custo (métrica composta).
• Protocolo B: escolhe a rota com menor contagem de saltos.
Com base nos dados fornecidos, assinale a alternativa CORRETA sobre o comportamento geral da escolha de rota entre R1 e R3:
O administrador define uma métrica composta para o custo de cada enlace:
• componente largura de banda: BW_comp = reference_bw / link_bw, com reference_bw = 100 Mbps.
• componente atraso normalizado: Delay_norm = delay_ms / max_delay_ms, com max_delay_ms = 20 ms.
• custos combinados com pesos: Custo = w_bw * BW_comp + w_delay * Delay_norm, onde w_bw + w_delay = 1.
Considere dois cenários de pesos:
• Cenário 1: w_bw = 0.7, w_delay = 0.3 (prioridade à largura de banda). • Cenário 2: w_bw = 0.3, w_delay = 0.7 (prioridade ao atraso).
Considere dois protocolos de roteamento hipotéticos:
• Protocolo A: escolhe a rota de menor custo (métrica composta).
• Protocolo B: escolhe a rota com menor contagem de saltos.
Com base nos dados fornecidos, assinale a alternativa CORRETA sobre o comportamento geral da escolha de rota entre R1 e R3:
Concurso:
UFLA
Disciplina:
Redes de Computadores
O protocolo HTTP define vários esquemas para autenticação. Entre eles, o esquema basic (RFC 7617)
que define que o login e senha do usuário, transmitidos através da rede, sejam codificadas usando
base64. Considerando-se um cenário em que nenhuma outra forma de segurança é adicionada,
assinale a alternativa CORRETA:
Concurso:
UFLA
Disciplina:
Redes de Computadores
No protocolo HTTP, os métodos GET e POST são os mais utilizados para interação cliente-servidor:
• GET envia parâmetros na URL, sendo adequado para requisições que não alteram estado no servidor e cujas informações podem ser armazenadas em cache.
• POST envia dados no corpo da requisição, sendo usado para submissão de formulários, alterações de dados e informações sensíveis.
O HTTP também permite a manutenção de estado entre requisições através de variáveis de sessão e cookies. Cookies podem ser enviados pelo servidor e armazenados no cliente, enquanto as sessões são, geralmente, armazenadas no servidor, com o cliente mantendo apenas um ID de sessão.
Considere o seguinte trecho de código PHP:
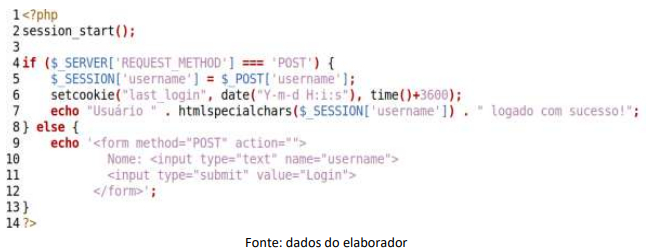
Com base no código PHP e nos conceitos de HTTP, avalie as afirmações a seguir:
I. A requisição feita pelo método POST envia os dados no corpo da mensagem HTTP, garantindo que o parâmetro username não apareça na URL.
II. A variável de sessão $_SESSION['username'] armazena os dados no servidor, enquanto o cookie last_login mantém informações no cliente.
III. Requisições subsequentes feitas via GET não têm acesso à variável de sessão $_SESSION['username'], pois sessões só funcionam para POST.
IV. O método GET seria inadequado para este formulário de login, pois enviaria o username na URL, expondo dados sensíveis.
Assinale a alternativa CORRETA:
• GET envia parâmetros na URL, sendo adequado para requisições que não alteram estado no servidor e cujas informações podem ser armazenadas em cache.
• POST envia dados no corpo da requisição, sendo usado para submissão de formulários, alterações de dados e informações sensíveis.
O HTTP também permite a manutenção de estado entre requisições através de variáveis de sessão e cookies. Cookies podem ser enviados pelo servidor e armazenados no cliente, enquanto as sessões são, geralmente, armazenadas no servidor, com o cliente mantendo apenas um ID de sessão.
Considere o seguinte trecho de código PHP:
Com base no código PHP e nos conceitos de HTTP, avalie as afirmações a seguir:
I. A requisição feita pelo método POST envia os dados no corpo da mensagem HTTP, garantindo que o parâmetro username não apareça na URL.
II. A variável de sessão $_SESSION['username'] armazena os dados no servidor, enquanto o cookie last_login mantém informações no cliente.
III. Requisições subsequentes feitas via GET não têm acesso à variável de sessão $_SESSION['username'], pois sessões só funcionam para POST.
IV. O método GET seria inadequado para este formulário de login, pois enviaria o username na URL, expondo dados sensíveis.
Assinale a alternativa CORRETA:
