Questões de Concurso
Filtrar
306 Questões de concurso encontradas
Página 31 de 62
Questões por página:
Questões por página:
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
A Gestão de Identidades e Acesso (IAM – Identity and Access Management) é considerada um dos pilares da segurança da informação e da governança de TI.
Com base nesse contexto, analise as afirmativas a seguir.
I. Modelos de controle de acesso baseados em papéis (RBAC) e em atributos (ABAC) são utilizados em IAM para definir e restringir permissões de acesso a sistemas e dados organizacionais.
II. A autenticação multifatorial (MFA) pode ser dispensada para contas administrativas em ambientes críticos, uma vez que o uso de múltiplos fatores pode comprometer a agilidade da resposta a incidentes de infraestrutura.
III. Os princípios de menor privilégio e de segregação de funções são considerados boas práticas de segurança da informação, contribuindo para a redução de riscos de acesso indevido ou abuso de privilégios.
Está correto o que se afirma em
Com base nesse contexto, analise as afirmativas a seguir.
I. Modelos de controle de acesso baseados em papéis (RBAC) e em atributos (ABAC) são utilizados em IAM para definir e restringir permissões de acesso a sistemas e dados organizacionais.
II. A autenticação multifatorial (MFA) pode ser dispensada para contas administrativas em ambientes críticos, uma vez que o uso de múltiplos fatores pode comprometer a agilidade da resposta a incidentes de infraestrutura.
III. Os princípios de menor privilégio e de segregação de funções são considerados boas práticas de segurança da informação, contribuindo para a redução de riscos de acesso indevido ou abuso de privilégios.
Está correto o que se afirma em
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
Considere os seguintes logs coletados durante o processamento de requisições em um sistema distribuído de e-commerce.
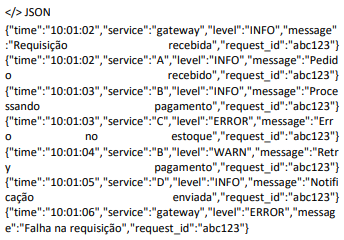
Durante a análise de um incidente, a equipe conseguiu reconstruir o fluxo completo da requisição entre os diferentes serviços envolvidos, identificando o ponto exato de falha e as tentativas de recuperação.
Nesse cenário, assinale a opção que identifica corretamente a prática de estruturação de logs que foi determinante para viabilizar essa análise.
Durante a análise de um incidente, a equipe conseguiu reconstruir o fluxo completo da requisição entre os diferentes serviços envolvidos, identificando o ponto exato de falha e as tentativas de recuperação.
Nesse cenário, assinale a opção que identifica corretamente a prática de estruturação de logs que foi determinante para viabilizar essa análise.
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
A computação em nuvem representa uma mudança de paradigma na provisão de recursos computacionais, permitindo a substituição da dependência de hardware físico dedicado por recursos virtualizados e gerenciados sob demanda.
Nesse contexto, provedores de nuvem oferecem serviços que auxiliam no controle de custos, na gestão de identidades e no estabelecimento de conexões seguras entre ambientes.
Com base nos serviços e boas práticas da AWS (Amazon Web Services), analise as afirmativas a seguir.
I. O AWS Budgets possibilita a configuração de alertas que notificam os administradores quando os custos, reais ou previstos, ultrapassam limites orçamentários definidos.
II. O AWS IAM utiliza o conceito de roles (papéis) para fornecer credenciais temporárias a usuários, aplicações ou serviços, reduzindo a necessidade de uso de credenciais de longa duração.
III. O AWS Direct Connect estabelece uma conexão de rede dedicada entre o ambiente local (on-premises) e a nuvem, evitando o tráfego pela internet pública e proporcionando maior previsibilidade na latência e no desempenho da comunicação.
Está correto o que se afirma em
Nesse contexto, provedores de nuvem oferecem serviços que auxiliam no controle de custos, na gestão de identidades e no estabelecimento de conexões seguras entre ambientes.
Com base nos serviços e boas práticas da AWS (Amazon Web Services), analise as afirmativas a seguir.
I. O AWS Budgets possibilita a configuração de alertas que notificam os administradores quando os custos, reais ou previstos, ultrapassam limites orçamentários definidos.
II. O AWS IAM utiliza o conceito de roles (papéis) para fornecer credenciais temporárias a usuários, aplicações ou serviços, reduzindo a necessidade de uso de credenciais de longa duração.
III. O AWS Direct Connect estabelece uma conexão de rede dedicada entre o ambiente local (on-premises) e a nuvem, evitando o tráfego pela internet pública e proporcionando maior previsibilidade na latência e no desempenho da comunicação.
Está correto o que se afirma em
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
Uma instituição pública está revisando seus controles de acesso. O objetivo é permitir que servidores usem uma única identidade corporativa para acessar diferentes sistemas internos, reforçar a autenticação em acessos sensíveis e limitar privilégios administrativos apenas ao período necessário para a execução de tarefas críticas.
Nesse cenário, a implementação adequada de IAM (Identity and Access Management) acarreta a
Nesse cenário, a implementação adequada de IAM (Identity and Access Management) acarreta a
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
Uma instituição pública passou a expor parte de seus serviços por meio de APIs usadas na comunicação entre sistemas internos e aplicações externas.
Em uma revisão de segurança, a equipe técnica avaliou diferentes medidas de proteção dos recursos expostos, considerando aspectos ligados a controle de acesso, proteção das comunicações, tratamento das requisições recebidas e limitação do uso dos serviços.
Para esse contexto, assinale a opção que apresenta uma medida tecnicamente adequada.
Em uma revisão de segurança, a equipe técnica avaliou diferentes medidas de proteção dos recursos expostos, considerando aspectos ligados a controle de acesso, proteção das comunicações, tratamento das requisições recebidas e limitação do uso dos serviços.
Para esse contexto, assinale a opção que apresenta uma medida tecnicamente adequada.
