Questões de Concurso
Filtrar
47 Questões de concurso encontradas
Página 2 de 10
Questões por página:
Questões por página:
Concurso:
CAP
Disciplina:
Banco de Dados
Segundo Elmasri (2011), as ameaças aos bancos de
dados podem resultar na perda ou degradação de alguns
ou de todos os objetivos de segurança. Para proteger os
bancos de dados contra essas ameaças, é comum
implementar quatro tipos de medidas de controle. Sendo
assim, assinale a opção que não apresenta uma dessas
medidas de controle.
Considere a seguinte situação hipotética:
Uma equipe de engenharia DevOps está implementando o processo de implantação automatizada de uma aplicação web como parte de um pipeline de entrega contínua. A aplicação é executada em um ambiente “conteinerizado”, composto por uma stack de serviços formada por um servidor NGINX, responsável pelo atendimento das requisições HTTP, um serviço PHP-FPM, que executa a lógica da aplicação, bem como por um banco de dados MySQL, responsável pela persistência das informações.
A orquestração desses componentes está sendo realizada por meio de um arquivo dockercompose.yml, no qual cada serviço é executado em um contêiner distinto.
Durante testes de inicialização do ambiente, a equipe observou que, em algumas execuções do comando docker compose up, o contêiner da aplicação tenta estabelecer conexão com o banco de dados antes que o serviço MySQL esteja completamente pronto para aceitar conexões, ocasionando falhas temporárias durante o bootstrap da aplicação.
Considere o trecho do arquivo docker-compose.yml utilizado pela equipe:
Fonte: dados do elaborador
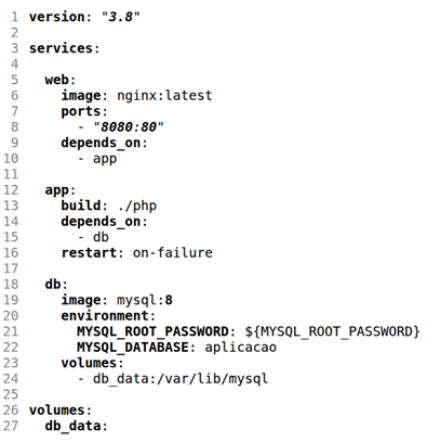
Considerando o funcionamento do Docker Compose, bem como as boas práticas relacionadas à inicialização de serviços, resiliência de contêineres e gerenciamento seguro de credenciais, analise as afirmativas a seguir.
I. A diretiva depends_on presente no serviço app garante a ordem de inicialização dos contêineres, mas não assegura que o banco de dados esteja completamente pronto para aceitar conexões.
II. A utilização da variável ${MYSQL_ROOT_PASSWORD} no arquivo docker-compose.yml elimina os riscos de exposição de credenciais, sendo considerada equivalente ao uso de Docker Secrets em termos de segurança.
III. A política restart: on-failure definida no serviço app permite que o contêiner seja reiniciado automaticamente caso o processo principal termine com erro, contribuindo para a resiliência da aplicação em cenários de falhas transitórias.
IV. O uso de Docker Secrets é geralmente considerado mais seguro que variáveis de ambiente para armazenamento de credenciais sensíveis, pois os segredos podem ser gerenciados separadamente da configuração da aplicação e não ficam expostos diretamente no ambiente do contêiner.
V. A definição de um healthcheck no serviço db permite verificar periodicamente se o banco MySQL está operacional e possibilita identificar quando o serviço está efetivamente pronto para receber conexões.
Assinale a alternativa CORRETA:
Uma equipe de engenharia DevOps está implementando o processo de implantação automatizada de uma aplicação web como parte de um pipeline de entrega contínua. A aplicação é executada em um ambiente “conteinerizado”, composto por uma stack de serviços formada por um servidor NGINX, responsável pelo atendimento das requisições HTTP, um serviço PHP-FPM, que executa a lógica da aplicação, bem como por um banco de dados MySQL, responsável pela persistência das informações.
A orquestração desses componentes está sendo realizada por meio de um arquivo dockercompose.yml, no qual cada serviço é executado em um contêiner distinto.
Durante testes de inicialização do ambiente, a equipe observou que, em algumas execuções do comando docker compose up, o contêiner da aplicação tenta estabelecer conexão com o banco de dados antes que o serviço MySQL esteja completamente pronto para aceitar conexões, ocasionando falhas temporárias durante o bootstrap da aplicação.
Considere o trecho do arquivo docker-compose.yml utilizado pela equipe:
Fonte: dados do elaborador
Considerando o funcionamento do Docker Compose, bem como as boas práticas relacionadas à inicialização de serviços, resiliência de contêineres e gerenciamento seguro de credenciais, analise as afirmativas a seguir.
I. A diretiva depends_on presente no serviço app garante a ordem de inicialização dos contêineres, mas não assegura que o banco de dados esteja completamente pronto para aceitar conexões.
II. A utilização da variável ${MYSQL_ROOT_PASSWORD} no arquivo docker-compose.yml elimina os riscos de exposição de credenciais, sendo considerada equivalente ao uso de Docker Secrets em termos de segurança.
III. A política restart: on-failure definida no serviço app permite que o contêiner seja reiniciado automaticamente caso o processo principal termine com erro, contribuindo para a resiliência da aplicação em cenários de falhas transitórias.
IV. O uso de Docker Secrets é geralmente considerado mais seguro que variáveis de ambiente para armazenamento de credenciais sensíveis, pois os segredos podem ser gerenciados separadamente da configuração da aplicação e não ficam expostos diretamente no ambiente do contêiner.
V. A definição de um healthcheck no serviço db permite verificar periodicamente se o banco MySQL está operacional e possibilita identificar quando o serviço está efetivamente pronto para receber conexões.
Assinale a alternativa CORRETA:
Concurso:
UFT
Disciplina:
Banco de Dados
Em relação às restrições básicas que podem ser
realizadas por meio de um comando SQL, com o objetivo
de garantir integridade referencial dos dados e
restrições sobre domínio, assinale a alternativa
CORRETA quanto à cláusula que deve ser utilizada para
este fim.
Concurso:
SEPLAG-AL
Disciplina:
Banco de Dados
mostrar texto associado
A partir da situação hipotética apresentada, julgue o próximo item.
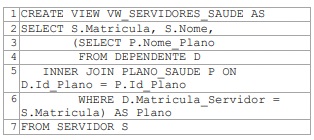
Considere que, para solucionar o problema de preservação de dados descrito na situação hipotética, tenha sido proposta a criação da view a seguir como alternativa. Nesse cenário, a view proposta é tecnicamente adequada para retornar com sucesso a listagem de todos os servidores e seus respectivos planos, uma vez que a subconsulta correlacionada isola a lógica de junção e impede o descarte de linhas da tabela principal.
Concurso:
Polícia Penal - RS
Disciplina:
Banco de Dados
A linguagem SQL é dividida em subconjuntos de comandos, classificados em
acrônimos de três letras, que possuem responsabilidades específicas no ciclo de vida e na manipulação
de um banco de dados relacional. Qual acrônimo representa as operações que gerenciam direitos de
acesso, privilégios e permissões de usuários e papéis sobre os objetos do banco de dados?
