Questões de Concurso
Filtrar
1.073 Questões de concurso encontradas
Página 43 de 215
Questões por página:
Questões por página:
Concurso:
UFSC
Disciplina:
Sistemas Operacionais
Considere a seguinte tabela de rotas de um sistema operacional Linux:
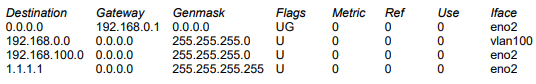
Analise as afirmativas abaixo e assinale a alternativa correta.
I. O tráfego à internet obrigatoriamente passa pelo IP 192.168.0.1.
II. A rede 192.168.100.0/24 obrigatoriamente recebe a tag de VLAN 100.
III. A última regra pode ser considerada um buraco negro (blackhole).
Concurso:
UFSC
Disciplina:
Sistemas Operacionais
Analise as afirmativas sobre a configuração do serviço SSH e assinale a alternativa correta.
I. Utilização de senha é uma configuração opcional na autenticação.
II. Autenticação por certificado pode ser realizada sem conectividade com a internet.
III. O atributo Match permite combinar múltiplas expressões.
I. Utilização de senha é uma configuração opcional na autenticação.
II. Autenticação por certificado pode ser realizada sem conectividade com a internet.
III. O atributo Match permite combinar múltiplas expressões.
Concurso:
UFSC
Disciplina:
Sistemas Operacionais
Assinale a alternativa que melhor descreve a funcionalidade dos comandos “pwd”, “ps", “du” e
“chmod”, respectivamente:
Um instituto federal possui 15 campi distribuídos
pelo estado. A área de TI da reitoria identificou que
o provisionamento de novos servidores Linux em
cada campus é um processo manual demorado e
propenso a inconsistências de configuração – em
um campus, o NTP não está configurado; em outro,
o agente de monitoramento está ausente; em um
terceiro, as políticas de firewall diferem do padrão
institucional. O analista de TI foi designado para
implementar automação utilizando Ansible para
gerenciamento de configuração, garantindo que
todos os servidores dos campi mantenham um
estado de configuração padronizado e auditável.
Qual alternativa descreve corretamente o
funcionamento do Ansible para esse cenário?
O IFCE passou por uma auditoria de segurança da
informação que identificou diversas
vulnerabilidades em seus servidores Linux de
produção. O relatório apontou os seguintes
problemas: serviços desnecessários em execução
(FTP, Telnet, rpcbind), acesso remoto via SSH com
autenticação por senha e login de root habilitado,
ausência de atualizações de segurança há mais de
seis meses e permissões incorretas em arquivos
de configuração críticos. O analista de TI foi
designado para elaborar e executar um plano de
hardening. Qual conjunto de ações corresponde às
melhores práticas de hardening para servidores
Linux, conforme recomendado por frameworks
como CIS Benchmarks?
