Questões de Concurso
Filtrar
19.359 Questões de concurso encontradas
Página 3 de 3.872
Questões por página:
Questões por página:
Concurso:
PPSA
Disciplina:
Redes de Computadores
No contexto da Internet, portas são muito usadas para
determinar quais aplicações podem rodar em um
dispositivo na rede e quais não podem, ressaltando que
sem elas, qualquer aplicação poderia rodar, criando uma
enorme brecha de segurança para códigos maliciosos.
Com as portas, um firewall pode ser usado para bloquear
todas as portas, exceto aquelas que rodam serviços
realmente necessários para o dispositivo. Uma porta é
um número de 16 bits, variando de 0 a 65535, valendo
para o TCP e para o UDP. Existem muitas portas
bem-conhecidas e registradas.
Na comunicação com o DNS, HTTPS e SMTP TLS as portas são, respectivamente:
Na comunicação com o DNS, HTTPS e SMTP TLS as portas são, respectivamente:
Concurso:
PPSA
Disciplina:
Arquitetura de Software
Apache Kafka é uma plataforma open-sourc e para
streaming de dados, mensagens e eventos, possuindo
alta performance, escalabilidade e disponibilidade. Nesse
contexto, observe a figura abaixo:
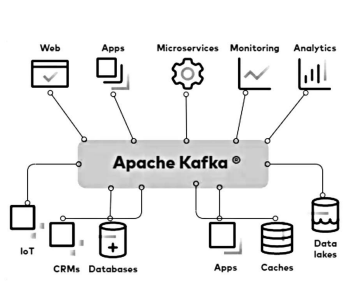
Por uma visão mais simplificada, o Kafka parte de uma estrutura de Tópico, com produtores e consumidores, que internamente pode ter uma ou muitas partições . Outra divisão do Kafka são miniclusters/servidores de armazenamento internos de um Servidor/cluster Kafka, que constituem cópias uns dos outros para garantir escalabilidade e disponibilidade de mensagens. Um outro elemento importante que precisa ser mencionado é um serviço de gerenciamento de recursos e configurações entre os corretores, responsável por fazer a sincronização distribuída, e caso um dos corretores venha a falhar e fique indisponível, outro corretor assume a responsabilidade pois ele estará devidamente atualizado.
Os miniclusters/servidores de armazenamento internos e serviço de gerenciamento de recursos e configurações entre os corretores são conhecidos, respectivamente, como:
Concurso:
PPSA
Disciplina:
Segurança da Informação
Um Sistema de Detecção de Invasão - IDS é uma
tecnologia de rede desenvolvida originalmente para
detectar exploits de vulnerabilidades em um aplicativo ou
computador específicos, podendo ser também um
dispositivo que só detecta. O IDS monitora o tráfego e
informa os resultados a um administrador. Um IDS
funciona apenas na detecção de ameaças potenciais,
sendo colocado fora da banda na infraestrutura da rede.
Em consequência, um IDS não está no caminho de
comunicação em tempo real entre o remetente e o
destinatário da informação. Entre os tipos mais comuns
de IDS, dois são descritos a seguir.
I.Monitora uma rede totalmente protegida, sendo implantado em toda a infraestrutura em pontos estratégicos, como nas sub-redes mais vulneráveis. Esse tipo monitora todo o tráfego que flui de e para dispositivos na rede, fazendo determinações com base no conteúdo dos pacotes e nos metadados.
II.Monitora a infraestrutura do computador na qual está instalado, sendo implantado em um endpoint específico para protegê-lo contra ameaças internas e externas. Esse tipo de IDS faz isso analisando o tráfego, registrando atividades maliciosas e notificando as autoridades designadas.
Esses dois tipos de IDS são conhecidos, respectivamente, pelas siglas:
Concurso:
PPSA
Disciplina:
Engenharia de Software
Contêineres são pacotes leves do código do aplicativo
com dependências, como versões específicas de
ambientes de execução de linguagem de programação e
bibliotecas necessárias para executar seus serviços de
software. Os contêineres tem por função oferecerem um
mecanismo de empacotamento lógico em que os
aplicativos podem ser abstraídos pelo ambiente em que
são efetivamente executados. Os desenvolvedores usam
a estruturação em contêiner para criar e implantar
aplicações modernas devido a diversas vantagens, das
quais uma é caracterizada por meio da utilização da
estruturação em contêiner para implantar aplicações em
vários ambientes sem precisar reescrever o código do
programa. Nesse caso, os desenvolvedores criam uma
aplicação uma vez e a implantam em vários sistemas
operacionais. Por exemplo, eles executam os mesmos
contêineres nos sistemas operacionais Linux e Windows.
Essa vantagem é conhecida como:
Essa vantagem é conhecida como:
Concurso:
PPSA
Disciplina:
Segurança da Informação
Dispositivos de Internet das Coisas (IoT) são objetos
computadorizados conectados à internet, tais como
câmeras de segurança em rede, refrigeradores
inteligentes e automóveis com recursos WiFi. A
segurança da IoT é o processo de proteger esses
dispositivos e garantir que eles não introduzam ameaças
em uma rede. Nesse contexto, para esses dispositivos é
empregado um tipo de autenticação mútua, que ocorre
quando ambos os lados de uma conexão de rede se
autenticam. Nesse sentido, um recurso é importante para
a segurança da IoT, porque garante que apenas
dispositivos e servidores legítimos possam enviar
comandos ou solicitar dados. Além de usar a criptografia
em todas as comunicações na rede para que os
invasores não possam interceptá-las.
Esse recurso é conhecido como:
Esse recurso é conhecido como:
