Questões de Concurso
Filtrar
19.359 Questões de concurso encontradas
Página 8 de 3.872
Questões por página:
Questões por página:
Concurso:
PPSA
Disciplina:
Noções de Informática
A computação em nuvem é um modelo de serviços que
fornece recursos computacionais, como armazenamento,
infraestrutura, rede, software, análise e inteligência, por
meio da internet. Dentre os principais tipos de
computação em nuvem, o primeiro fornece aplicativos de
software completos como um serviço, o segundo um
ambiente virtualizado, como máquinas virtuais,
armazenamento e redes e o terceiro e último, uma
arquitetura para desenvolver, testar e gerenciar
aplicativos.
Esses três tipos de computação em nuvem são conhecidos, respectivamente, pelas siglas:
Esses três tipos de computação em nuvem são conhecidos, respectivamente, pelas siglas:
Concurso:
PPSA
Disciplina:
Segurança da Informação
A Gestão de Riscos Cibernéticos tem um novo
referencial técnico em português - a norma internacional
e brasileira NBR ISO/IEC 27005 , baseada no Processo
de Gestão de Riscos estabelecido na ISO 31000. A NBR
ISO/IEC 27005 visa traçar ações para lidar com os riscos
de Segurança da Informação, além de realizar atividades
de gerenciamento na área, especificamente avaliação e
tratamento de riscos, podendo ser aplicada a todas as
organizações, independente de tipo, tamanho ou setor.
As ações para tratamento de risco, são denominadas
respostas ao risco, havendo quatro possibilidades, das
quais três são caracterizadas a seguir.
I.Consiste em alterar a probabilidade de ocorrência de um evento ou alterar a gravidade da consequência. O risco fica mais difícil de ocorrer ou menos impactante.
II.Consiste em reconhecer o risco e não tomar nenhuma ação. É uma estratégia muito adotada quando o custo para atuar sobre o risco ultrapassa a consequência que ele traria.
III.Consiste em dividir responsabilidades com outras partes, interna ou externamente. O exemplo clássico é contratar um seguro.
As três respostas ao risco descritas em I, em II e em III são conhecidas, respectivamente, como:
Concurso:
PPSA
Disciplina:
Segurança da Informação
Blockchain é definido como um registro digital
descentralizado de transações compartilhadas em uma
rede imutável ou inalterável, que usa o que se chama de
tecnologia de registro distribuído. Entre as características
da tecnologia blockchain, uma se destaca pela natureza
distribuída e criptografada do blockchain, que dificulta a
ação de hackers , fato importante e promissor para a proteção dos negócios e a Internet das Coisas (IoT),
enquanto que outra se caracteriza pelo fato do
ser programável, o que permite desencadear
ações, eventos e pagamentos automaticamente quando
as condições são atendidas. Para finalizar, uma terceira
se deve ao fato de que, enquanto as informações são
verificadas e adicionadas ao blockchain por meio de um
processo de consenso, os dados em si são traduzidos
em uma série de letras e números por um código hash e,
por consequência, os participantes da rede não têm
como traduzir essas informações sem uma chave.
As três características são conhecidas, respectivamente, como:
As três características são conhecidas, respectivamente, como:
Concurso:
PPSA
Disciplina:
Segurança da Informação
No mundo da cibernética e da segurança em redes e na internet, existem muitas formas de se lidar com a privacidade, e uma consiste em usar uma rede de camada de soquete seguro, que utiliza o protocolo SSL para estabelecer uma conexão criptografada entre o dispositivo do usuário e o servidor, garantindo que os dados transmitidos entre eles estejam seguros e protegidos contra interceptação ou acesso não autorizado, podendo ser implementada de dois modos, via portal ou túnel.
Essa rede é conhecida pelo seguinte termo técnico:
Concurso:
PPSA
Disciplina:
Administração Geral
Seguindo o padrão de outras normas de gestão, a ISO
22301 adota o ciclo PDCA , mostrado na figura, para a
eficácia do SISTEMA DE GESTÃO DE CONTINUIDADE
DE NEGÓCIOS - SGCN e requer que o plano possua
uma política, pessoal competente com responsabilidades
definidas, processos de gestão e documentações que
apoiem o controle operacional e avaliação de
desempenho. 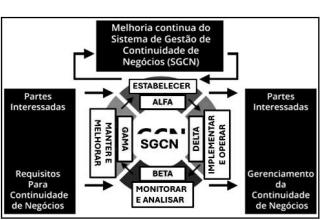
Os identificadores ALFA ? BETA ? GAMA ? DELTA mostrados na figura, correspondem no ciclo PDCA, respectivamente a:
Os identificadores ALFA ? BETA ? GAMA ? DELTA mostrados na figura, correspondem no ciclo PDCA, respectivamente a:
