Questões de Concurso
Filtrar
4.102 Questões de concurso encontradas
Página 19 de 821
Questões por página:
Questões por página:
Concurso:
Prefeitura de Amélia Rodrigues - BA
Disciplina:
Segurança da Informação
Após abrir um arquivo recebido por correio eletrônico, um usuário percebeu que os documentos da instituição haviam recebido extensões desconhecidas e não podiam mais ser abertos. Na tela, surgiu uma mensagem exigindo pagamento em criptomoeda para fornecer uma suposta chave de recuperação. O computador também estava conectado a uma unidade de rede compartilhada. Diante desse cenário, analise as afirmativas.
I. O incidente apresenta características compatíveis com ransomware.
II. A desconexão do equipamento da rede pode reduzir o risco de propagação ou comprometimento de outros recursos compartilhados.
III. O pagamento exigido garante tecnicamente a recuperação integral dos arquivos e, portanto, constitui a primeira medida recomendável.
IV. Cópias de segurança mantidas de forma isolada e testadas periodicamente podem auxiliar na recuperação dos dados.
V. A simples alteração das extensões dos arquivos, sem eliminar o programa malicioso, necessariamente restaura seu conteúdo original.
Está correto o que se afirma em:
I. O incidente apresenta características compatíveis com ransomware.
II. A desconexão do equipamento da rede pode reduzir o risco de propagação ou comprometimento de outros recursos compartilhados.
III. O pagamento exigido garante tecnicamente a recuperação integral dos arquivos e, portanto, constitui a primeira medida recomendável.
IV. Cópias de segurança mantidas de forma isolada e testadas periodicamente podem auxiliar na recuperação dos dados.
V. A simples alteração das extensões dos arquivos, sem eliminar o programa malicioso, necessariamente restaura seu conteúdo original.
Está correto o que se afirma em:
Concurso:
Prefeitura de Rio Verde - GO
Disciplina:
Segurança da Informação
Observe a tirinha a seguir:
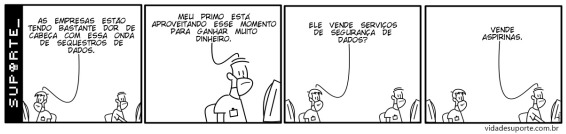 Fonte: vidadesuporte.com.br
O ransomware, ou sequestro de dados, é uma modalidade de cibercrime relativamente nova, que tem gerado diversos transtornos para empresas no Brasil e no mundo. Assinale a alternativa que melhor descreve o que é um ransomware e lista algumas ações que podem ser tomadas por todos na empresa para se evitar esse tipo de ataque:
Fonte: vidadesuporte.com.br O ransomware, ou sequestro de dados, é uma modalidade de cibercrime relativamente nova, que tem gerado diversos transtornos para empresas no Brasil e no mundo. Assinale a alternativa que melhor descreve o que é um ransomware e lista algumas ações que podem ser tomadas por todos na empresa para se evitar esse tipo de ataque:
Concurso:
Prefeitura de Amélia Rodrigues - BA
Disciplina:
Segurança da Informação
Determinado órgão público implantou uma política de armazenamento de documentos em ambiente de computação em nuvem. Durante treinamento interno, um servidor afirmou que, após a sincronização dos arquivos com a nuvem, não seria mais necessário realizar qualquer procedimento relacionado à preservação das informações.
A respeito dessa situação, assinale a alternativa correta.
Concurso:
Prefeitura de Amélia Rodrigues - BA
Disciplina:
Segurança da Informação
Um agente administrativo recebeu um e-mail institucional contendo três arquivos anexos: um documento em formato PDF, uma planilha eletrônica e um arquivo executável (.exe), acompanhado da mensagem: "Abra imediatamente o arquivo para atualização obrigatória do sistema.". Ao perceber que o remetente era desconhecido e que não havia qualquer comunicação prévia do setor de tecnologia da informação, o servidor decidiu não abrir o arquivo executável. Essa decisão representa uma boa prática de segurança da informação porque:
Concurso:
Prefeitura de Amélia Rodrigues - BA
Disciplina:
Segurança da Informação
Um agente administrativo recebeu por correio eletrônico mensagem aparentemente enviada pelo setor de tecnologia da informação solicitando atualização imediata da senha institucional. O e-mail continha link para acesso a uma página semelhante ao ambiente oficial da instituição, além de informar que o não preenchimento resultaria no bloqueio da conta em poucas horas. Considerando as boas práticas de segurança da informação, a conduta mais segura é:
