Questões de Concurso
Filtrar
4.102 Questões de concurso encontradas
Página 34 de 821
Questões por página:
Questões por página:
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
No contexto da segurança da informação, os controles podem ser classificados em físicos e lógicos, conforme sua natureza e forma de atuação.
Considerando esse contexto, assinale a afirmativa correta.
Considerando esse contexto, assinale a afirmativa correta.
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
Considerando a classificação de riscos e o tratamento dos riscos, analise o cenário a seguir.
Uma sociedade empresária de Segurança da Informação identificou um risco relacionado aos Testes de Software, classificado com probabilidade 5 (muito alto) e Impacto 4 (alto) em sua matriz de riscos.
Sobre o nível de risco e a estratégia mais adequada para tratá-lo, assinale a afirmativa correta.
Uma sociedade empresária de Segurança da Informação identificou um risco relacionado aos Testes de Software, classificado com probabilidade 5 (muito alto) e Impacto 4 (alto) em sua matriz de riscos.
Sobre o nível de risco e a estratégia mais adequada para tratá-lo, assinale a afirmativa correta.
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
Considere os seguintes logs coletados durante o processamento de requisições em um sistema distribuído de e-commerce.
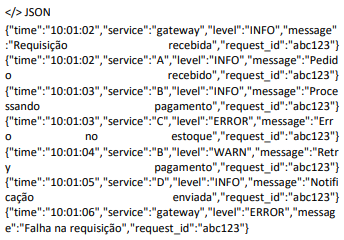
Durante a análise de um incidente, a equipe conseguiu reconstruir o fluxo completo da requisição entre os diferentes serviços envolvidos, identificando o ponto exato de falha e as tentativas de recuperação.
Nesse cenário, assinale a opção que identifica corretamente a prática de estruturação de logs que foi determinante para viabilizar essa análise.
Durante a análise de um incidente, a equipe conseguiu reconstruir o fluxo completo da requisição entre os diferentes serviços envolvidos, identificando o ponto exato de falha e as tentativas de recuperação.
Nesse cenário, assinale a opção que identifica corretamente a prática de estruturação de logs que foi determinante para viabilizar essa análise.
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
Em uma rede sem fio corporativa usada também para ramais VoIP, a equipe técnica decidiu empregar autenticação individualizada de usuários, mantendo criptografia adequada para proteção do tráfego na WLAN.
Nesse contexto, assinale a opção que distingue corretamente as propriedades do EAP e do WPA2.
Nesse contexto, assinale a opção que distingue corretamente as propriedades do EAP e do WPA2.
Concurso:
MPE-ES
Disciplina:
Segurança da Informação
Em relação aos requisitos de qualidade em TI, analise as afirmativas a seguir.
I. A eficiência de desempenho refere-se ao uso adequado de recursos de hardware e rede.
II. A autenticação forte e a criptografia de dados são consideradas requisitos de segurança para proteção contra acessos não autorizados.
III. A usabilidade diz respeito à operação sem falhas frequentes.
Está correto o que se afirma em
I. A eficiência de desempenho refere-se ao uso adequado de recursos de hardware e rede.
II. A autenticação forte e a criptografia de dados são consideradas requisitos de segurança para proteção contra acessos não autorizados.
III. A usabilidade diz respeito à operação sem falhas frequentes.
Está correto o que se afirma em
