Questões de Concurso
Filtrar
1.289.906 Questões de concurso encontradas
Página 3466 de 257.982
Questões por página:
Questões por página:
Concurso:
PPSA
Disciplina:
Segurança da Informação
No que tange à prevenção de riscos na segurança da
informação, os controles têm por objetivo neutralizar
eventos potencialmente negativos que venham a ocorrer
numa organização. Nesse sentido, existem três tipos de
controles de segurança para um sistema de informação,
descritos a seguir.
I.Foca a gestão do risco e a gestão da segurança do sistema de informação.
II.É primariamente implementado e executado por pessoas, em oposição a sistemas.
III.É primariamente executado e implementado pelo sistema de informação, através de mecanismos contidos nos componentes de hardware, software ou firmware presentes no sistema.
Esses controles de segurança são conhecidos, respectivamente, como:
Concurso:
PPSA
Disciplina:
Segurança da Informação
No que diz respeito aos malwares maliciosos, um
constitui um tipo projetado para dar aos hackers acesso
e controle sobre um dispositivo, sendo que além de
afetarem o software e o sistema operacional, alguns
também podem infectar o hardware e o firmware do
computador. Esses malwares são especializados em
ocultar a sua presença, mas enquanto permanecem
escondidos, eles estão ativos. Na verdade é um software
usado por criminosos cibernéticos para obter controle
sobre um computador ou rede alvo, podendo por vezes
aparecer como uma única peça de software, mas
frequentemente são compostos por uma coleção de
ferramentas que permitem aos hackers o controle a nível
de administrador sobre o dispositivo alvo.
Esse malware é conhecido por:
Esse malware é conhecido por:
Java, como plataforma de programação, é composta de
uma máquina virtual java (JVM), um completo conjunto
de APIs (bibliotecas) e a linguagem Java orientada a
objetos, constituindo uma tecnologia independente de
sistema operacional e hardware. Em Java, o acesso
direto a uma variável de instância de um objeto pode não
estar habilitado. Quando se declara uma variável de
instância, pode-se, opcionalmente, definir um
modificador de variável, seguido pelo tipo e identificador
daquela variável. O escopo de uma variável de instância
pode ser controlado pelo uso dos modificadores de
variáveis, de acordo com a classificação listada a seguir.
I.MA1 - Quando qualquer um pode acessar variáveis de instância públicas.
II.MA2 - Quando métodos do mesmo pacote ou subclasse podem acessar variáveis de instância protegidas.
III.MA3 -Quando apenas métodos da mesma classe, excluindo métodos de uma subclasse, podem acessar variáveis de instâncias privadas.
Os modificadores de acesso MA1, MA2 e MA3 são denominados, respectivamente:
Concurso:
PPSA
Disciplina:
Redes de Computadores
No contexto da Internet, portas são muito usadas para
determinar quais aplicações podem rodar em um
dispositivo na rede e quais não podem, ressaltando que
sem elas, qualquer aplicação poderia rodar, criando uma
enorme brecha de segurança para códigos maliciosos.
Com as portas, um firewall pode ser usado para bloquear
todas as portas, exceto aquelas que rodam serviços
realmente necessários para o dispositivo. Uma porta é
um número de 16 bits, variando de 0 a 65535, valendo
para o TCP e para o UDP. Existem muitas portas
bem-conhecidas e registradas.
Na comunicação com o DNS, HTTPS e SMTP TLS as portas são, respectivamente:
Na comunicação com o DNS, HTTPS e SMTP TLS as portas são, respectivamente:
Concurso:
PPSA
Disciplina:
Arquitetura de Software
Apache Kafka é uma plataforma open-sourc e para
streaming de dados, mensagens e eventos, possuindo
alta performance, escalabilidade e disponibilidade. Nesse
contexto, observe a figura abaixo:
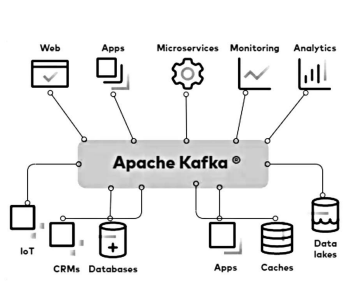
Por uma visão mais simplificada, o Kafka parte de uma estrutura de Tópico, com produtores e consumidores, que internamente pode ter uma ou muitas partições . Outra divisão do Kafka são miniclusters/servidores de armazenamento internos de um Servidor/cluster Kafka, que constituem cópias uns dos outros para garantir escalabilidade e disponibilidade de mensagens. Um outro elemento importante que precisa ser mencionado é um serviço de gerenciamento de recursos e configurações entre os corretores, responsável por fazer a sincronização distribuída, e caso um dos corretores venha a falhar e fique indisponível, outro corretor assume a responsabilidade pois ele estará devidamente atualizado.
Os miniclusters/servidores de armazenamento internos e serviço de gerenciamento de recursos e configurações entre os corretores são conhecidos, respectivamente, como:
