Questões de Concurso
Filtrar
1.289.906 Questões de concurso encontradas
Página 3435 de 257.982
Questões por página:
Questões por página:
Concurso:
PPSA
Disciplina:
Segurança da Informação
A Gestão de Riscos Cibernéticos tem um novo
referencial técnico em português - a norma internacional
e brasileira NBR ISO/IEC 27005 , baseada no Processo
de Gestão de Riscos estabelecido na ISO 31000. A NBR
ISO/IEC 27005 visa traçar ações para lidar com os riscos
de Segurança da Informação, além de realizar atividades
de gerenciamento na área, especificamente avaliação e
tratamento de riscos, podendo ser aplicada a todas as
organizações, independente de tipo, tamanho ou setor.
As ações para tratamento de risco, são denominadas
respostas ao risco, havendo quatro possibilidades, das
quais três são caracterizadas a seguir.
I.Consiste em alterar a probabilidade de ocorrência de um evento ou alterar a gravidade da consequência. O risco fica mais difícil de ocorrer ou menos impactante.
II.Consiste em reconhecer o risco e não tomar nenhuma ação. É uma estratégia muito adotada quando o custo para atuar sobre o risco ultrapassa a consequência que ele traria.
III.Consiste em dividir responsabilidades com outras partes, interna ou externamente. O exemplo clássico é contratar um seguro.
As três respostas ao risco descritas em I, em II e em III são conhecidas, respectivamente, como:
Concurso:
PPSA
Disciplina:
Segurança da Informação
Blockchain é definido como um registro digital
descentralizado de transações compartilhadas em uma
rede imutável ou inalterável, que usa o que se chama de
tecnologia de registro distribuído. Entre as características
da tecnologia blockchain, uma se destaca pela natureza
distribuída e criptografada do blockchain, que dificulta a
ação de hackers , fato importante e promissor para a proteção dos negócios e a Internet das Coisas (IoT),
enquanto que outra se caracteriza pelo fato do
ser programável, o que permite desencadear
ações, eventos e pagamentos automaticamente quando
as condições são atendidas. Para finalizar, uma terceira
se deve ao fato de que, enquanto as informações são
verificadas e adicionadas ao blockchain por meio de um
processo de consenso, os dados em si são traduzidos
em uma série de letras e números por um código hash e,
por consequência, os participantes da rede não têm
como traduzir essas informações sem uma chave.
As três características são conhecidas, respectivamente, como:
As três características são conhecidas, respectivamente, como:
Concurso:
PPSA
Disciplina:
Segurança da Informação
No mundo da cibernética e da segurança em redes e na internet, existem muitas formas de se lidar com a privacidade, e uma consiste em usar uma rede de camada de soquete seguro, que utiliza o protocolo SSL para estabelecer uma conexão criptografada entre o dispositivo do usuário e o servidor, garantindo que os dados transmitidos entre eles estejam seguros e protegidos contra interceptação ou acesso não autorizado, podendo ser implementada de dois modos, via portal ou túnel.
Essa rede é conhecida pelo seguinte termo técnico:
Concurso:
PPSA
Disciplina:
Administração Geral
Seguindo o padrão de outras normas de gestão, a ISO
22301 adota o ciclo PDCA , mostrado na figura, para a
eficácia do SISTEMA DE GESTÃO DE CONTINUIDADE
DE NEGÓCIOS - SGCN e requer que o plano possua
uma política, pessoal competente com responsabilidades
definidas, processos de gestão e documentações que
apoiem o controle operacional e avaliação de
desempenho. 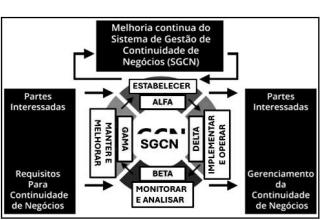
Os identificadores ALFA ? BETA ? GAMA ? DELTA mostrados na figura, correspondem no ciclo PDCA, respectivamente a:
Os identificadores ALFA ? BETA ? GAMA ? DELTA mostrados na figura, correspondem no ciclo PDCA, respectivamente a:
ETL é o processo que as organizações orientadas a
dados usam para coletar dados de várias fontes e
reuni-los para dar suporte à descoberta, à geração de
relatórios, à análise e à tomada de decisões. Com
relação as três etapas do ETL, analise as assertivas e
identifique as corretas:
I.Eliminação - Durante essa etapa, o ETL identifica os dados duplicados e os remove de suas origens, de forma que possa transportar somente os dados limpos para o destino. Os dados podem vir de fontes estruturadas e não estruturadas, incluindo documentos, e-mails, aplicações de negócios, bancos de dados, equipamentos, sensores, terceiros e muito mais.
II.Transformação - Como os dados extraídos são brutos em sua forma original, eles precisam ser mapeados e transformados para prepará-los para o armazenamento de dados eventual. No processo de transformação, o ETL valida, autentica, deduplica e/ou agrega os dados de formas que tornam os dados resultantes confiáveis e consultáveis.
III.Limpeza - Durante essa etapa, o ETL limpa os dados transformados para o armazenamento otimizado no destino. Esta etapa pode implicar o carregamento inicial de todos os dados de origem ou pode ser o carregamento de alterações incrementais nos dados de origem.
É CORRETO o que se afirma em:
